N/BOUND
องค์กรควรเป็นผู้กำหนดว่า Intelligence จะอยู่ที่ไหน เห็นอะไร
และออกไปได้ไกลเพียงใด
©2025
N / BOUND
ใช่ทุกข้อมูลต้องออกไปข้างนอก
ใช่ทุก AI ต้องทำงานอยู่บน Cloud
N/BOUND กำหนดว่า Intelligence จะทำงานที่ไหน เข้าถึงอะไร และเชื่อมต่อออกไปได้เพียงใด
N/BOUND
INTELLIGENCE BOUNDARY
CONTROLLED
DATA
CURRENT BOUNDARY
LOCAL
03
Intelligence และข้อมูลทำงานอยู่ภายในระบบ ที่องค์กรควบคุม โดยลดการพึ่งพาการประมวลผลจากภายนอก
ISOLATED
Boundary Configuration Architecture
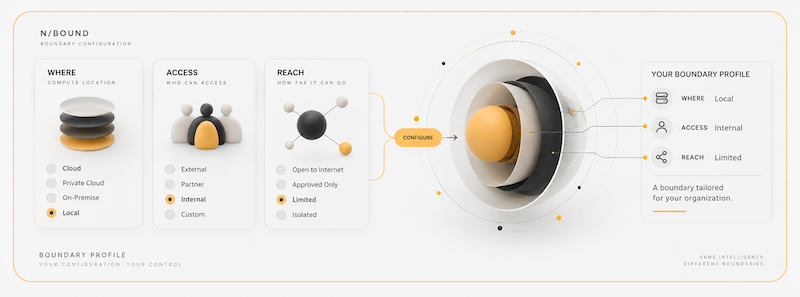
N/BOUND คือสถาปัตยกรรมสำหรับกำหนดขอบเขตที่ Intelligence
และข้อมูลทำงาน โดยให้องค์กรเลือกได้ทั้งตำแหน่งการประมวลผล
การเข้าถึง และระดับการเชื่อมต่อกับภายนอก
และข้อมูลทำงาน โดยให้องค์กรเลือกได้ทั้งตำแหน่งการประมวลผล
การเข้าถึง และระดับการเชื่อมต่อกับภายนอก
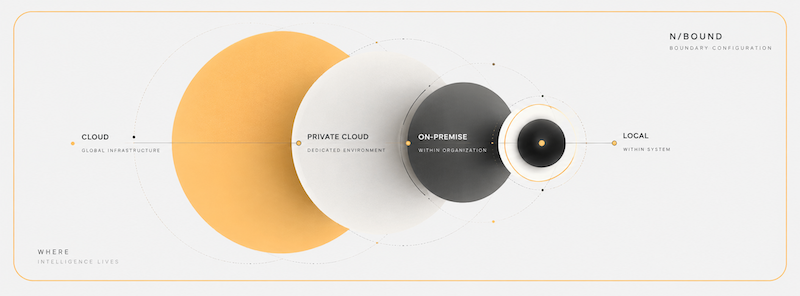
01 — WHERE
ทำงานที่ไหน
กำหนดตำแหน่งที่ Intelligence และข้อมูลถูกประมวลผล
Cloud · Private Cloud · On-Premise · Local
กำหนดตำแหน่งที่ Intelligence และข้อมูลถูกประมวลผล
Cloud · Private Cloud · On-Premise · Local
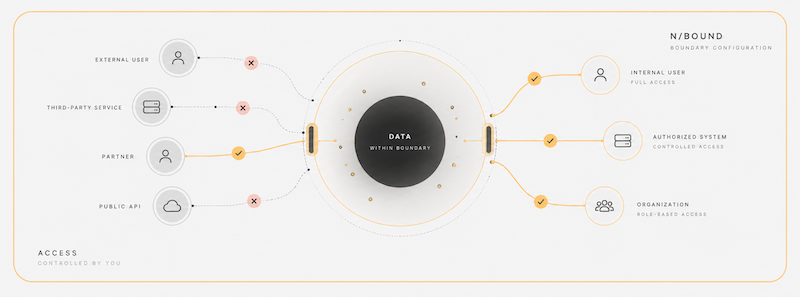
02 — ACCESS
ใครเข้าถึงได้
กำหนดว่าผู้ใช้ ระบบ หรือบริการใด สามารถเข้าถึงข้อมูลและ Intelligence ภายใน Boundary
External · Controlled · Internal
กำหนดว่าผู้ใช้ ระบบ หรือบริการใด สามารถเข้าถึงข้อมูลและ Intelligence ภายใน Boundary
External · Controlled · Internal
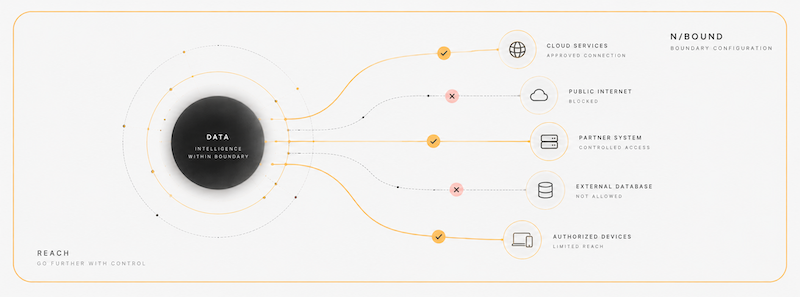
03 — REACH
ไปได้ไกลแค่ไหน
กำหนดว่าข้อมูลและ Intelligence สามารถเชื่อมต่อออกไปยังระบบภายนอกใดได้บ้าง
External · Approved Only · Isolated
กำหนดว่าข้อมูลและ Intelligence สามารถเชื่อมต่อออกไปยังระบบภายนอกใดได้บ้าง
External · Approved Only · Isolated
04 — BOUNDARY PROFILE
เลือกขอบเขตของตนเอง
แต่ละองค์กร มีจริตในการเลือกขอบเขตของตัวเอง N/BOUND แนะนำให้้องค์กรประยุกต์-ผสมรูปแบบอย่างสร้างสรรค์ ไม่จำเป็นต้องตายตัวรูปแบบเดียว แต่ประกอบขอบเขตที่เหมาะกับข้อมูล นโยบาย และระดับการควบคุมของแต่ละระบบ